Security & trust
Cryptografisch waar het telt. Overal auditeerbaar.
Indentia is gebouwd voor omgevingen waar "we vertrouwen het netwerk" geen acceptabel antwoord is. Elk verzoek wordt runtime geëvalueerd; elk artefact draagt een cryptografisch gebonden label; elke sleutel leeft in hardware. Defence-grade controls, beschikbaar voor iedereen die ze nodig heeft, niet alleen voor ministeries.
Indentia is data centric security: niet de perimeter is het verdedigingspunt, maar het gegeven zelf.
Capabilities
Zes controls, ontworpen als één systeem.
Zero Trust by default
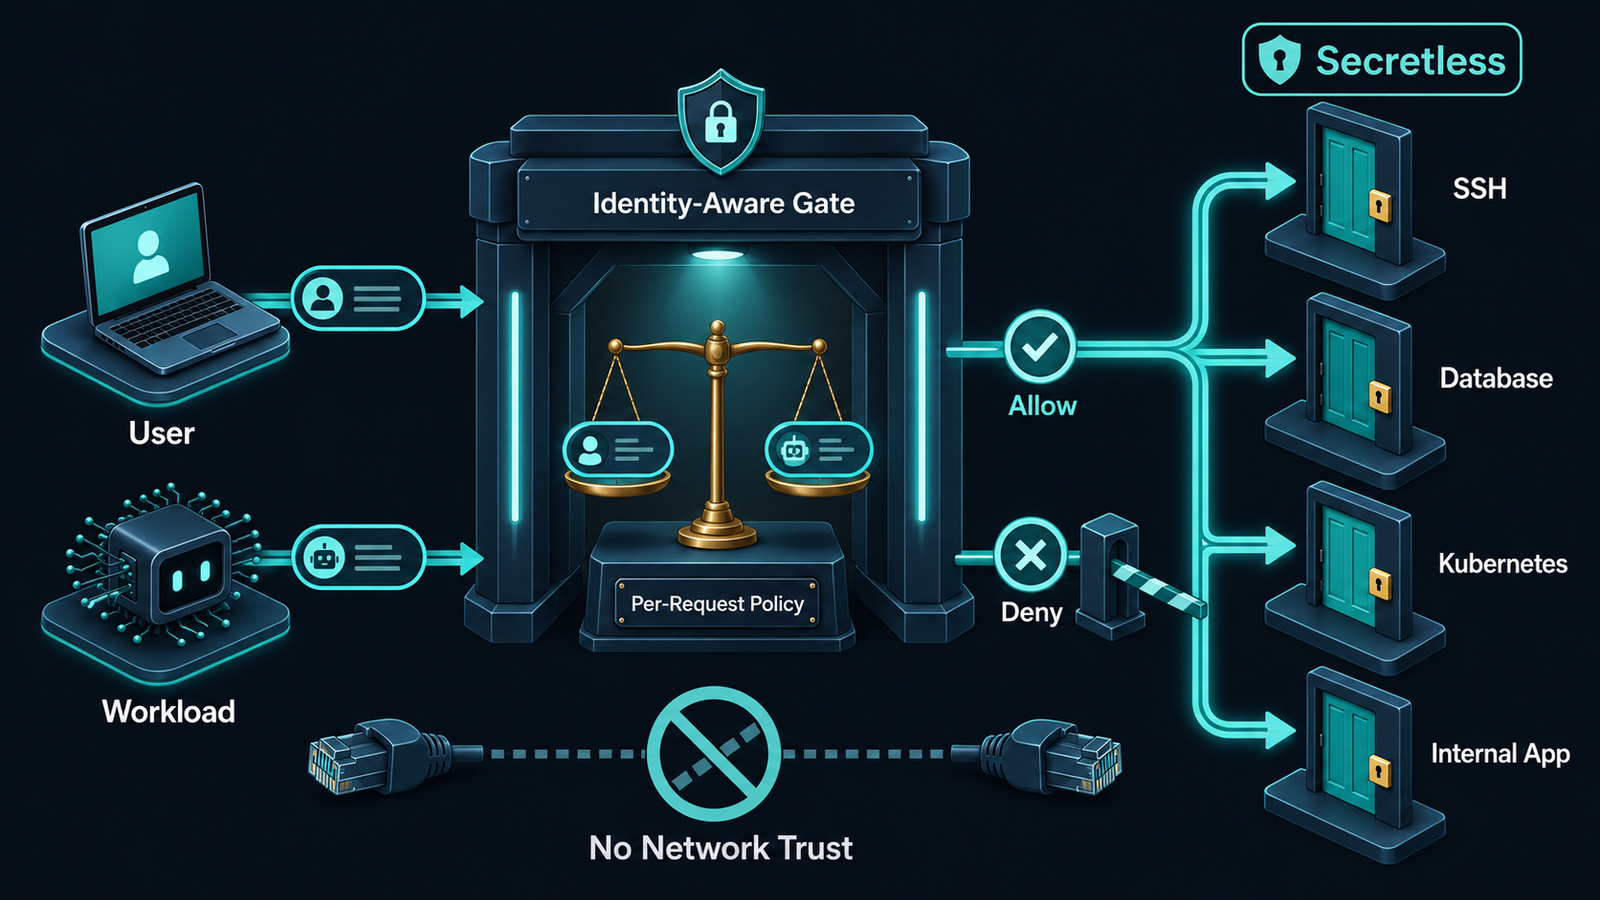
Elk verzoek wordt op runtime geëvalueerd (identiteit, intentie, context en resource) voordat het iets aanraakt. Geen impliciet vertrouwen op basis van netwerk-positie, VPN, namespace of service-account. Een verzoek vanuit de cluster krijgt dezelfde toets als een verzoek van buiten.
Semantic ABAC + RBAC
Attribute-Based Access Control over de ontologie, bovenop klassieke role-based access. Permissies worden afgewogen tegen entiteit-attributen (clearance, releasability, domein, gevoeligheid) en dynamische context, niet alleen tegen group-membership. Geautomatiseerd, in policy-as-code.
Cryptografische classificatie-labels
STANAG 4774 vertrouwelijkheidlabels en STANAG 4778 metadata-bindings: elk artefact draagt een label, cryptografisch gebonden aan de inhoud via XMLDSIG. Downgrade-aanvallen zijn detecteerbaar; releasability-checks gebeuren op het label, niet op een aparte database-lookup.
Provenance & chain-of-custody
Elk feit in de kennisgraaf draagt zijn bron, ingest-tijd, transformaties en de verantwoordelijke identiteit. Manipulatie is detecteerbaar; "wie heeft het ons verteld, wanneer, en hoe is het bewerkt" is een SPARQL-query, geen forensisch project.
PKI + mTLS overal
Mutual TLS tussen elke interne service, met certificaten uitgegeven door een interne PKI die u beheert. Service-to-service trust is cryptografisch, niet netwerk-topologisch. Rotatie is geautomatiseerd; revocatie is waarneembaar.
HSM-backed keys (EAL4+ / FIPS 140-3 L3)
Signing keys, sealing keys en at-rest encryption keys leven in een hardware security module die voldoet aan EAL4+ Common Criteria of FIPS 140-3 Level 3, afhankelijk van uw omgeving. Het platform ziet nooit rauw key-materiaal. Operaties gebeuren binnen de HSM.
Waar het past
Gebouwd voor de zwaarste omgevingen. Bruikbaar overal anders.
Defensie & overheid
Gecompartimenteerde data met STANAG-labels, releasability afgedwongen op platform-niveau, HSM-beschermde signing voor opdrachten en intelligence-producten.
Banken & verzekeraars
Klantdata-segmentatie per business unit en jurisdictie, audit-grade chain-of-custody op elk model-besluit, regulator-ready bewijslast op aanvraag.
Kritieke infrastructuur
NIS2-conforme zero-trust tussen IT en OT, gesigneerde firmware en configuratie voor veld-apparatuur, onveranderlijke telemetrie-keten.
Bewijs, geen beloften
Vier toetsen die u zelf binnen een dag uitvoert.
Neem onze woorden niet aan. Dit zijn praktijktesten die u zelf kunt uitvoeren, zonder klantdata, en zonder dat wij erbij zijn.
1 · Air-gapped installatie
Een volwaardige omgeving zonder internetverbinding, inclusief beheer- en updatepad. Uw toets: trek de stekker eruit en blijf werken.
2 · Betekenisvolle export
Data, ontologieën, koppelingen, identifiers en lineage in open formaten. Uw toets: exporteer en lees het buiten ons platform in.
3 · Reconstructie achteraf
Een antwoord van weken geleden, herleid tot bron, definitie, versie en bevoegdheid. Uw toets: kies zelf een oud antwoord en vraag het spoor op.
4 · Rechten in de keten
Dezelfde vraag geeft een ander antwoord voor een andere rol. Uw toets: log in als twee rollen en vergelijk.
Soeverein by construction
Uw sleutels. Uw code. Uw hardware.
PKI, HSM, signing keys, sealing keys: allemaal onder uw beheer, binnen uw perimeter. Indentia draait zonder uitgaande internetverbinding. Geen SaaS-afhankelijkheid in de trust-chain; geen buitenlandse jurisdictie in de audit-trail.